| 虚拟主机域名注册-常见问题 → 虚拟主机问题 → 虚拟主机问题 | |||||||
|
|||||||
|
作者:正源信息
|
山东正源信息技术指南:企业网站/系统安装部署虚拟主机安全功能说明
1、硬件防火墙
(1)金盾防火墙。
抵御针对服务器的DDoS攻击和CC攻击,这是机房全局,虚拟主机单独不涉及。
(2)云盾防护。
结合硬件防火墙,通过规则匹配拦截一些攻击注入。主机已内置,无单独功能按钮。
2、软件防火墙
(1)WAF
Web应用防护系统,有效拦截扫描器、恶意蜘蛛、PHPDDOS、SQL注入、XSS跨站、WEBSHELL上传等,过滤恶意访问,避免网站敏感数据泄露,保障网站的安全与可用性。主机已内置,无单独功能按钮。
(2)CC防护
应用层CC防护,自动分析访问来源和频率,自动屏蔽IP,在有攻击的时候启动自动防御。主机已内置,无单独功能按钮。
3、虚拟主机面板功能文件管理
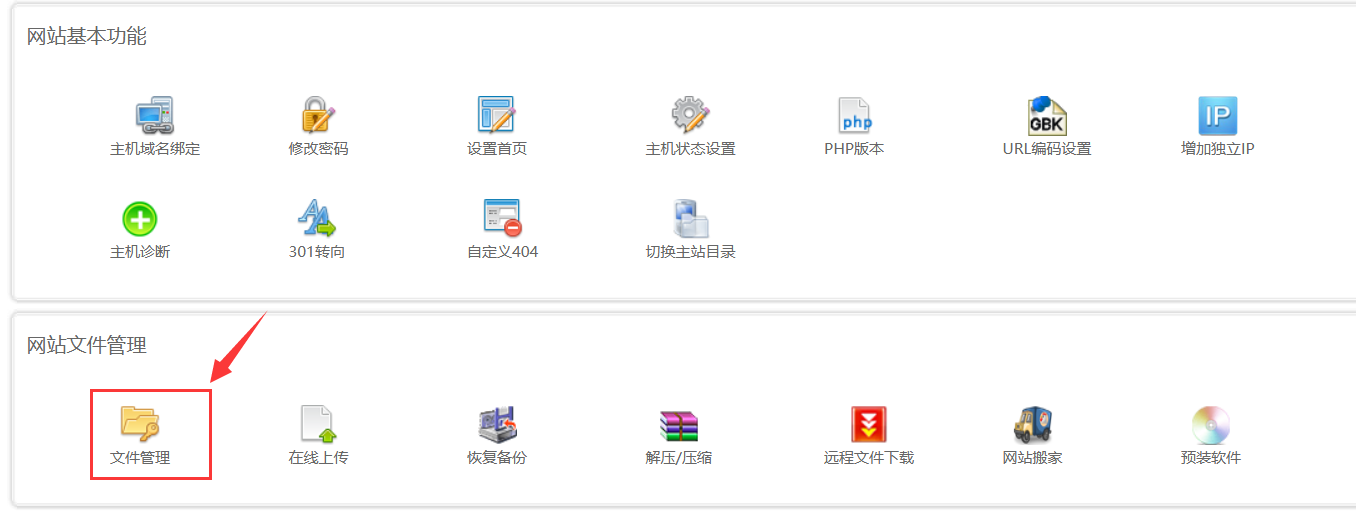
主机控制面板点击文件管理按钮进入。
文件管理读写权限设置说明:
进入文件管理,勾选目录,然后点击权限设置按钮,可以设置目录只读或者可读可写权限。如果设置只读,勾选的目录无法写入和修改文件,通常需要将附件目录和需要写缓存的目录单独设置允许写入,否则可能影响网站访问,再结合目录保护、文件保护功能设置安全。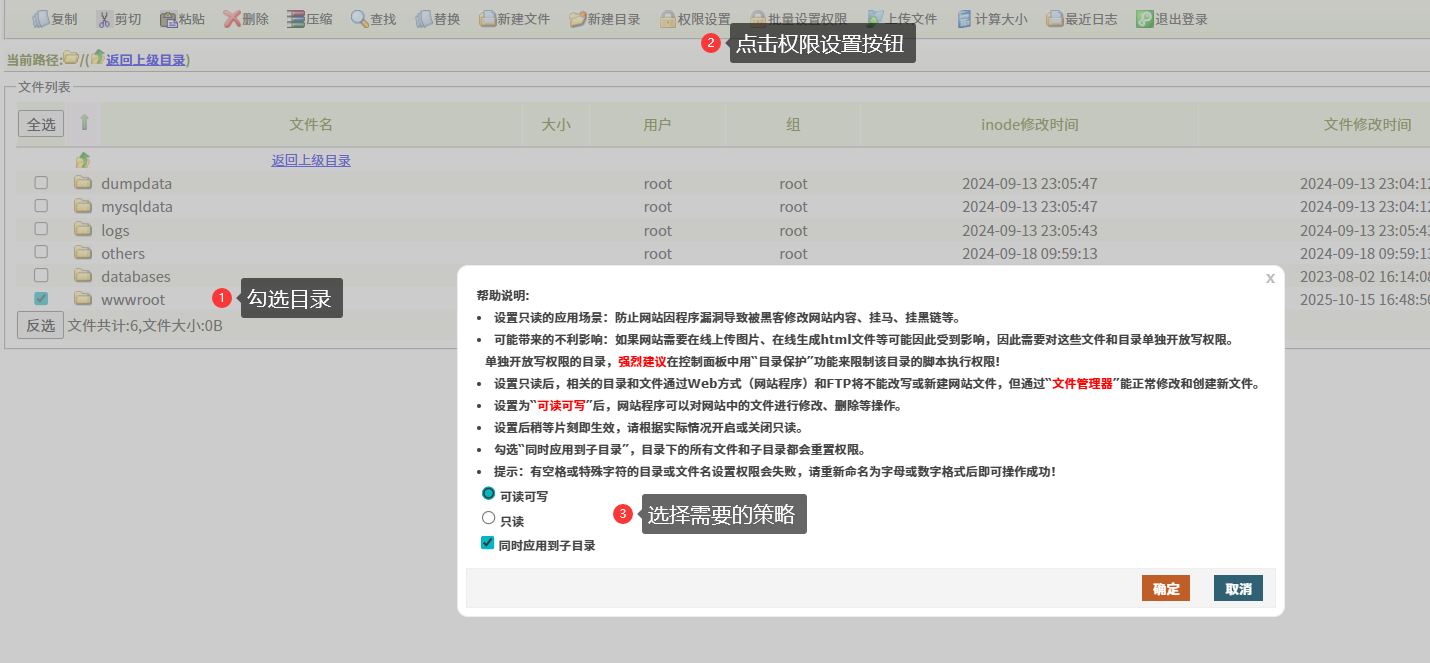
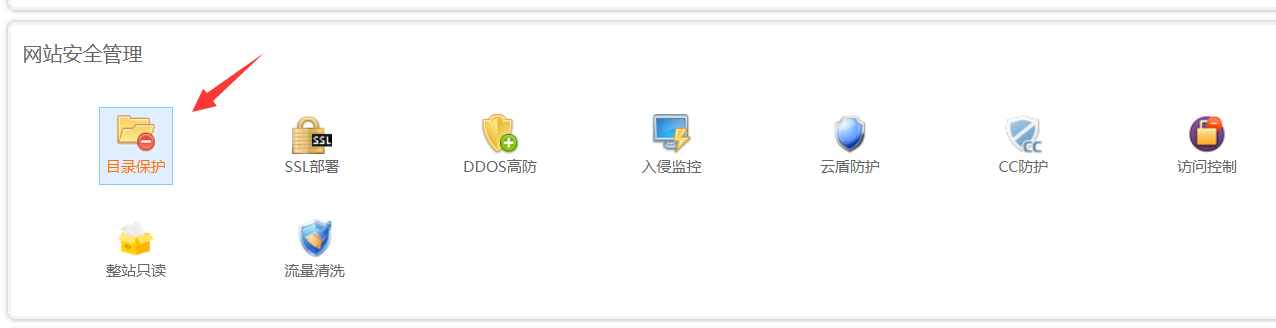
4、虚拟主机面板功能-网站安全管理-目录保护:
设置的目录没有脚本执行权限,通常将上传附件目录添加保护,这样即便上传了木马也不能执行。
5、虚拟主机面板功能文件保护:访问控制、整站只读、流量清洗
windows系统主机支持,添加需要保护的文件,添加以后这个文件无法直接被访问,不影响网站调用,一般添加access数据库、excel表格文件、pdf、或者压缩包等重要文件,防止被http请求下载。
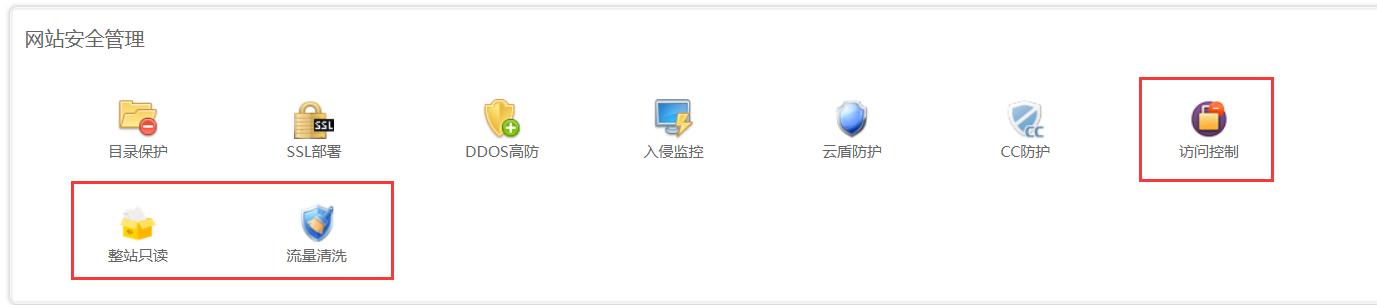
5.1访问控制
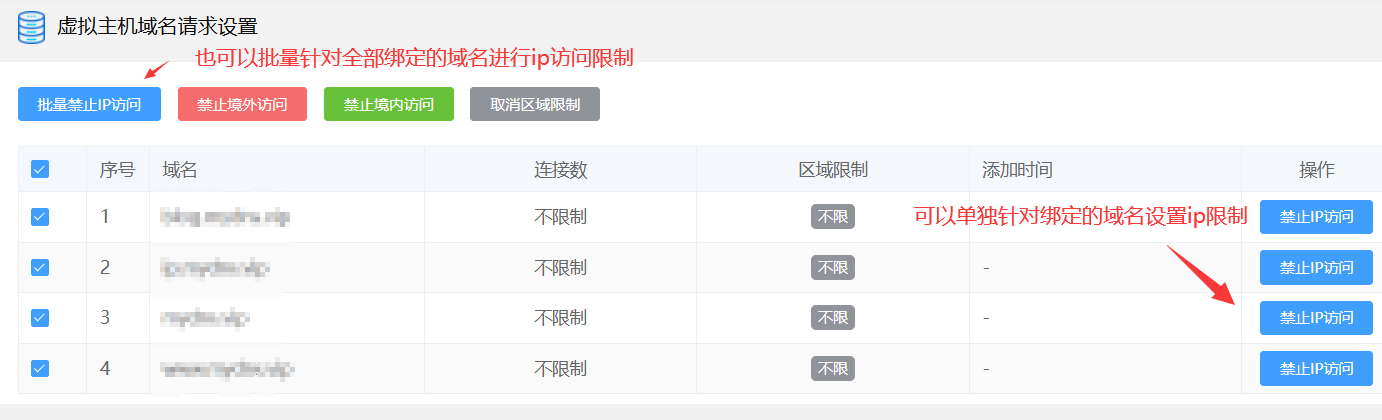
设置限制ip访问,可以单独针对某个绑定的域名进行ip访问限制,也可以全部绑定域名设置ip访问限制,支持禁止境外或境内访问。
5.2整站只读
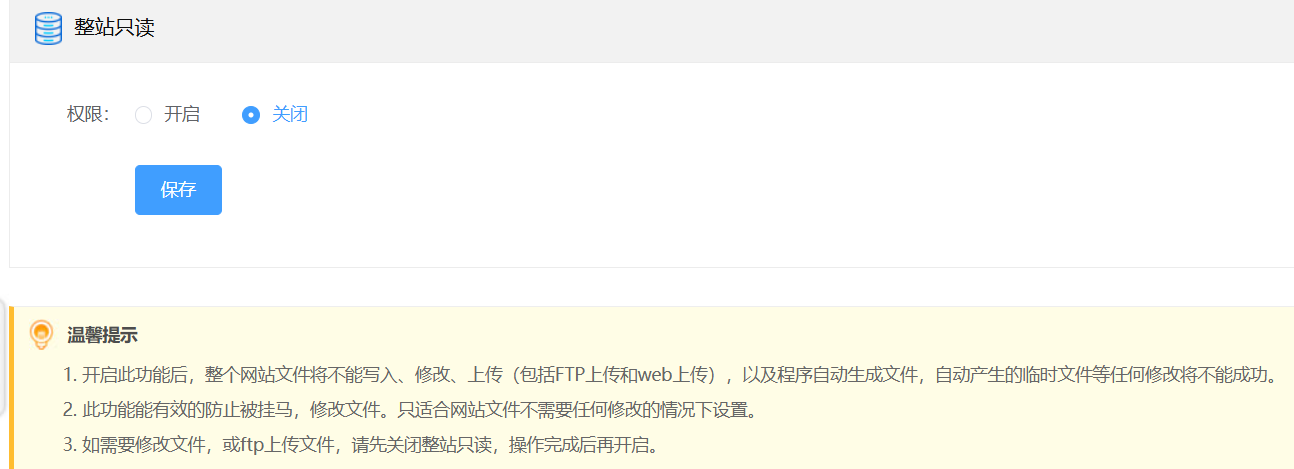
设置网站只读,限制脚本写入及修改,增加网站安全,静态文件可以。
注意:如果是thinkphp这类需要更新动态缓存的程序,不要开启此功能,会导致网站的缓存php文件无法写入,影响网站访问,thinkphp网站可以通过文件管理将wwwroot目录设置只读,然后进入wwwroot目录单独将缓存目录设置允许写入。
5.3流量清洗
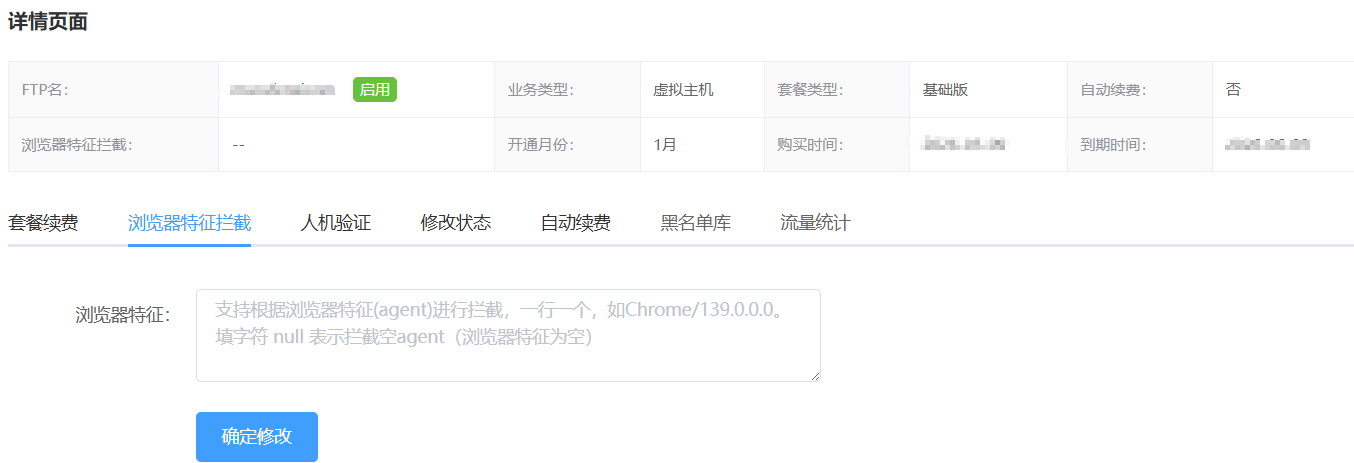
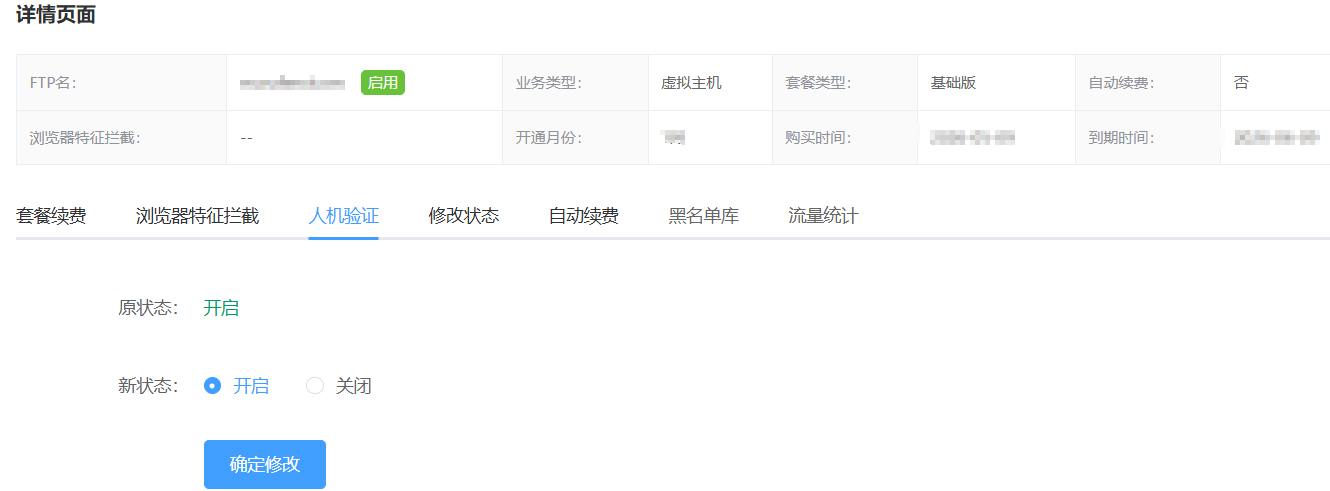
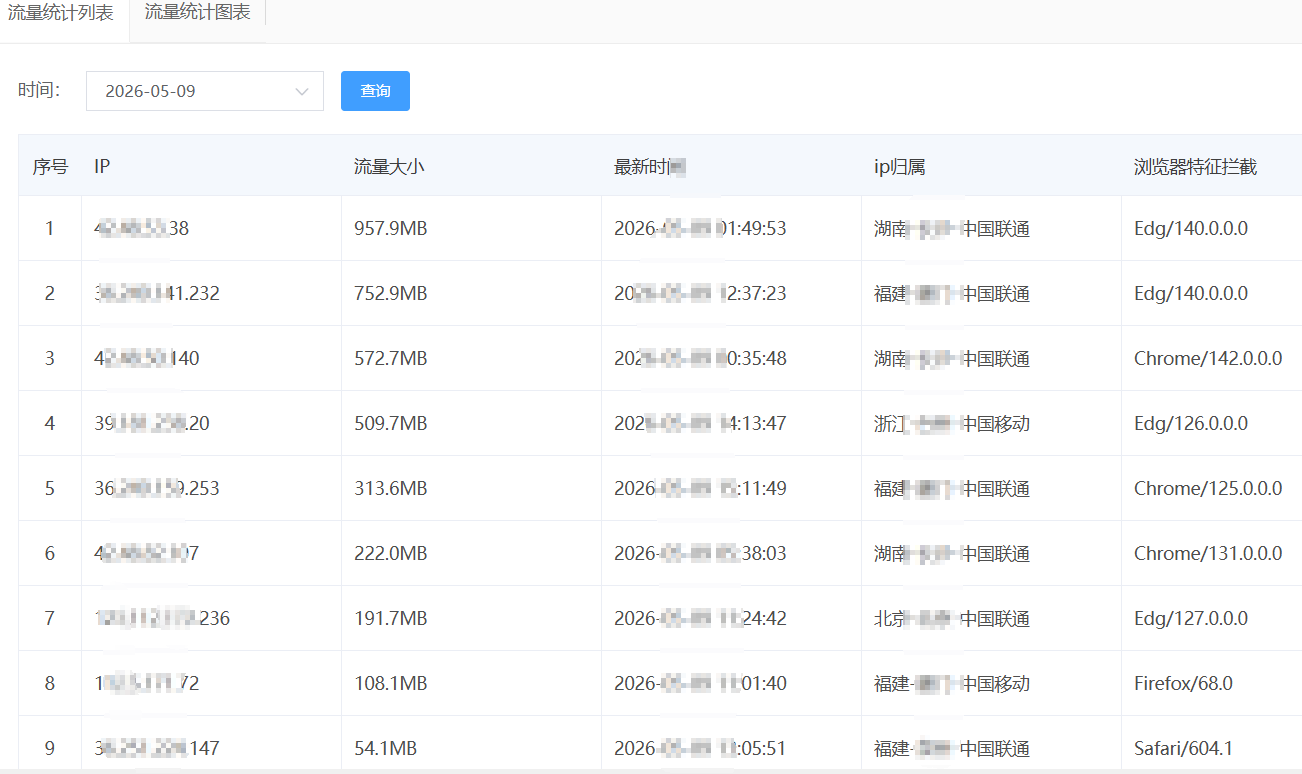
流量清洗是拦截恶意访问功能,支持浏览特征拦截和人机验证,还支持流量统计查看,流量清洗是付费服务,需要购买开通。
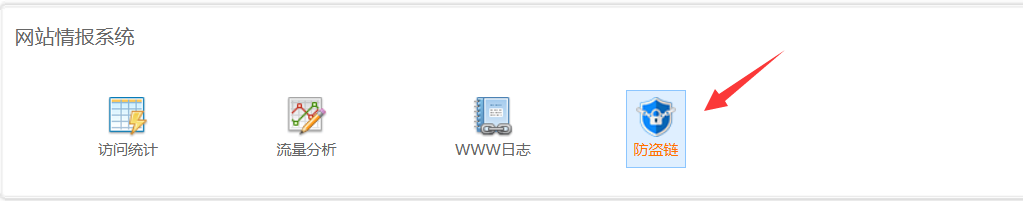
6、虚拟主机网站情报系统设置:防盗链
防盗链用于防止恶意刷流量,开启以后可以限制盗链引起的流量消耗。
| 来源:
云服务技术部
阅读:57 次 日期:2026-06-24 |
|
| 【 双击滚屏 】 【 推荐朋友 】 【 收藏 】 【 打印 】 【 关闭 】 【 字体:大 中 小 】 | |
|
上一篇:通过访问控制功能拦截屏蔽IP或IP段访问
下一篇:泛解析中部分二级/三级域名解析不生效怎么办 |
